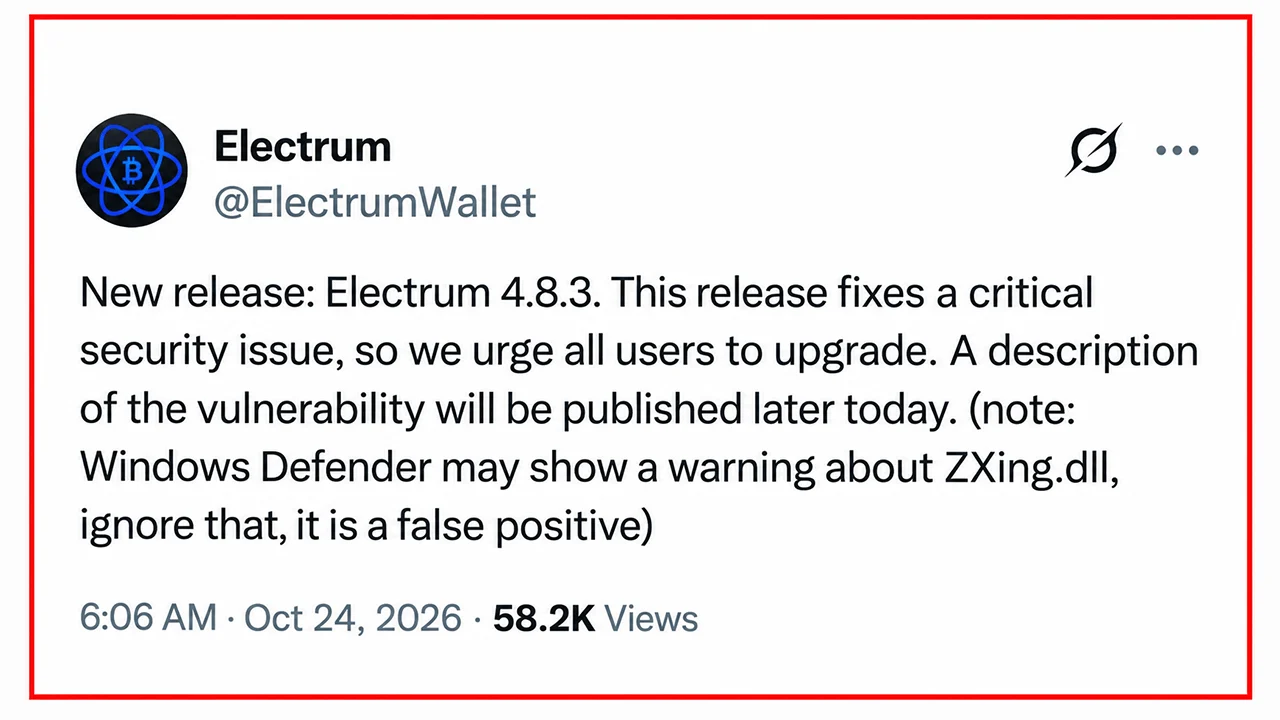
Pengembang dompet digital Bitcoin populer, Electrum, secara resmi merilis versi pembaruan 4.8.3 pada akhir pekan lalu. Pembaruan mendesak ini diluncurkan menyusul ditemukannya celah kerentanan tingkat tinggi (*high-severity vulnerability*) yang telah dieksploitasi oleh pihak tidak bertanggung jawab untuk melancarkan aksi pencurian aset kripto milik pengguna.
Berdasarkan laporan keamanan yang didokumentasikan dalam advis GitHub GHSA-6jp4-8v48-cc5v, celah keamanan ini mengeksploitasi cara kerja dompet ringan (*lightweight wallet*) dalam menangani transaksi yang belum dikonfirmasi (*unconfirmed transactions*). Kejadian ini menyoroti pentingnya kehati-hatian bagi para pelaku pasar kripto dalam mengelola transaksi aset digital mereka.
Ancaman Server Berbahaya pada Transaksi Bitcoin
Dalam ekosistem operasionalnya, Electrum mengandalkan server eksternal untuk memindai riwayat transaksi, memperkirakan biaya jaringan (*fee estimates*), serta menyiarkan pembayaran (*broadcasting payments*). Meskipun sistem secara independen memverifikasi transaksi yang telah dikonfirmasi di jaringan blockchain, versi perangkat lunak yang lebih lama ternyata menerima transaksi tidak terkonfirmasi tertentu tanpa melakukan verifikasi tanda tangan (*signatures*) secara memadai.
Celah inilah yang dimanfaatkan oleh server berbahaya yang dikendalikan oleh penyerang. Berdasarkan analisis teknis, server yang disusupi mampu mencegat pembayaran sah yang dikirimkan oleh pengguna, menunda penyiarannya ke jaringan, lalu menyubstitusikan transaksi tersebut dengan transaksi palsu. Transaksi pengganti ini diarahkan menuju alamat dompet Bitcoin milik penyerang.
Meskipun transaksi pengganti tersebut membawa tanda tangan yang tidak valid, antarmuka Electrum versi lama tetap menampilkan transaksi itu sebagai pembayaran tertunda (*pending payment*) biasa. Kondisi ini membuat korban tidak menyadari adanya manipulasi yang sedang terjadi di latar belakang sistem.
Modus Operandi: Memanfaatkan Fitur Replace-By-Fee (RBF)
Aksi pencurian ini menjadi semakin berbahaya ketika pengguna mencoba memanfaatkan fitur *Replace-By-Fee* (RBF) untuk menaikkan biaya transaksi agar proses pengiriman aset mereka dapat diproses lebih cepat oleh jaringan.
Alih-alih memperbarui biaya pada transaksi asli yang mereka buat, para korban justru tanpa sengaja menandatangani transaksi substitusi yang telah disiapkan oleh penyerang. Langkah penandatanganan ulang inilah yang secara tidak sadar memberikan otorisasi kepada sistem untuk mentransfer kepemilikan Bitcoin korban langsung kepada pihak penyerang.
Untuk mengelabui mata korban, para pelaku bahkan menggunakan teknik pembuatan alamat penerima (*receiving addresses*) yang memiliki kemiripan, di mana empat karakter terakhir dari alamat tersebut sengaja disamakan dengan alamat tujuan asli yang diinginkan oleh pengguna. Kemiripan visual ini dirancang sedemikian rupa untuk meredுறுkan kecurigaan saat pengguna melakukan pemeriksaan sepintas sebelum meneken transaksi.
Langkah Mitigasi dan Pembaruan Sistem
Menanggapi insiden eksploitasi yang telah memakan korban kerugian dana pengguna ini, tim pengembang Electrum bergerak cepat dengan merilis versi penambalan 4.8.3. Pengguna di seluruh dunia diimbau untuk segera melakukan pembaruan perangkat lunak ke versi terbaru guna menutup celah kerentanan tersebut.
Selain memperbarui aplikasi dompet, para pengamat keamanan siber menyarankan agar pengguna senantiasa memverifikasi secara teliti setiap detail alamat tujuan dan rincian transaksi—terutama ketika melakukan penyesuaian biaya jaringan atau menggunakan fitur RBF. Ketelitian dalam membaca informasi transaksi menjadi benteng pertahanan utama bagi investor ritel maupun pengguna harian dalam melindungi aset digital mereka dari ancaman manipulasi server pihak ketiga.
Catatan Redaksi & Penafian (Disclaimer)
01. NFA (Not Financial Advice): Artikel dan informasi yang disajikan di marketprice.indotrenesia.com bersifat edukatif, informatif, dan ditujukan sebagai referensi navigasi pasar. Konten ini tidak dimaksudkan sebagai nasihat keuangan, konsultasi hukum, atau rekomendasi formal untuk melakukan transaksi pembelian maupun penjualan aset digital tertentu.
02. RISIKO — Pahami Risiko: Aktivitas penyimpanan dan transaksi aset kripto melibatkan risiko finansial yang signifikan. Nilai pasar dapat berfluktuasi secara ekstrem, dan sistem keamanan digital selalu rentan terhadap berbagai bentuk eksploitasi baru. Kinerja masa lalu tidak mencerminkan hasil di masa depan.
03. DYOR — Do Your Own Research: Pembaca dan pelaku pasar dianjurkan untuk selalu melakukan riset mandiri, memverifikasi informasi dari sumber resmi, memperbarui perangkat lunak secara berkala, serta mempertimbangkan profil risiko pribadi sebelum mengambil keputusan finansial atau mengelola aset digital.